








공격 IP 차단 및 보안 강화 조치… 정확한 유출 대상·항목 파악 중
스미싱·피싱 등 2차 피해 우려… 출처 불분명한 문자·전화 주의 요청
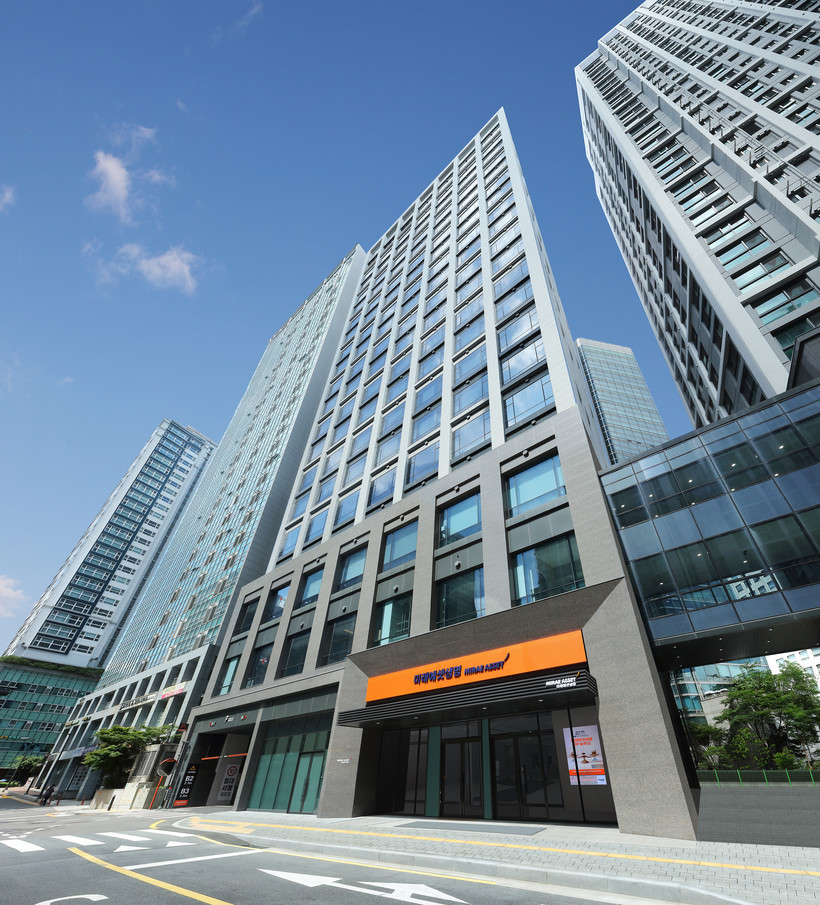 |
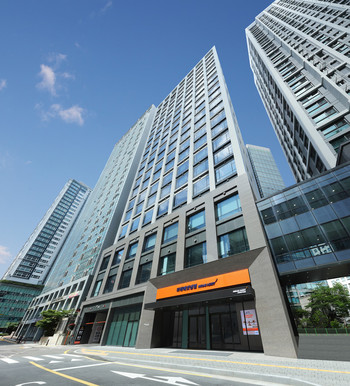
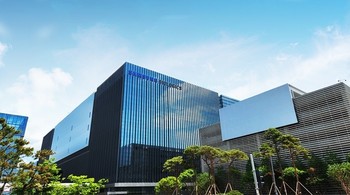
| ▲ 미래에셋생명 본사. (사진=newsis) |
미래에셋생명이 전산 시스템 이상에 따른 사이버 침해사고를 탐지하고 긴급 대응에 나선 가운데, 외부 전문기관과의 합동 분석을 통해 고객 개인(신용)정보 유출 사실을 최종 확인했다.
26일 미래에셋생명에 따르면 지난 25일 일부 시스템에서 이상증상을 확인해 사이버 침해사고 발생을 인지했으며, 이후 외부 전문기관과 사고 원인을 상세 분석한 끝에 26일 새벽 개인(신용)정보가 유출된 사실을 확인했다. 현재 회사는 정확한 유출 대상 및 유출 항목을 파악하기 위해 정밀 조사를 진행하고 있다.
◇ 미래에셋생명, 개인정보 유출에 공식 사과… “피해 최소화 및 신뢰 회복에 최선”
유출 사실을 인지한 직후 미래에셋생명은 전사적 비상대응체계를 즉시 가동하고, 공격 IP 차단을 비롯해 고객 정보 보호를 위한 보안 조치를 대폭 강화했다. 회사 측은 “이번 사고로 유출된 개인(신용)정보가 웹사이트 명의도용, 스미싱, 피싱 등 2차 피해로 이어질 수 있다”고 경고하며, 출처가 불분명한 문자, 전화, 이메일의 링크 클릭을 자제하고 금융회사나 기관을 사칭한 연락 및 개인·금융정보 입력 요구에 응하지 말 것을 고객들에게 당부했다.
미래에셋생명 임직원 일동은 사과문을 통해 “피해 발생 시 신고 및 피해구제 문의는 미래에셋생명 고객센터를 통해 접수할 수 있다”면서 “이번 개인정보 유출로 인해 손해를 입은 고객은 손해배상 및 법정손해배상청구 소송을 제기할 수 있으며, 개인정보 분쟁조정위원회를 통한 분쟁 조정 신청도 가능하다”고 밝혔다.
일요주간 / 김완재 기자 ilyoweekly@daum.net
'시민과 공감하는 언론 일요주간에 제보하시면 뉴스가 됩니다'
▷ [전화] 02–862-1888
▷ [메일] ilyoweekly@daum.net
[저작권자ⓒ 일요주간. 무단전재-재배포 금지]